 HAMIDA.info Papa, geek, mais pas que…
Mon homelab a commencé il y a trente ans, avec une seule machine.
Elle s’appelait Darius, et c’était en 1996, si ma mémoire est bonne.
Depuis, la machine a eu des petites sœurs, puis des cousines, et aujourd’hui c’est un petit coin informatique qui tourne à la maison, jour et nuit.
On me demande souvent ce qu’il y a dedans, à quoi ça sert, et surtout pourquoi je m’embête avec tout ça alors que le cloud existe.
Alors voici la visite complète, de A à Z, du câble électrique jusqu’aux applications.
Pas besoin d’être informaticien pour suivre : je vous explique chaque brique au passage.
Un homelab, c’est quoi exactement ?
Un homelab, c’est un laboratoire informatique à la maison. Autrement dit, des serveurs qu’on installe chez soi pour héberger ses propres services : stockage des photos, gestionnaire de mots de passe, domotique, films, documents…
Bref, tout ce qu’on confie d’habitude à Google, Apple ou Amazon.
Pourquoi le faire ? D’abord pour apprendre, car rien ne remplace la pratique.
Ensuite pour garder la main sur mes données.
Et enfin, soyons honnêtes, parce que c’est passionnant. Un peu comme un jardin : ça demande de l’entretien, mais on récolte ce qu’on a planté.
Le matériel de mon homelab
Au cœur de l’installation que j’ai aujourd’hui, il y a 4 machines identiques.
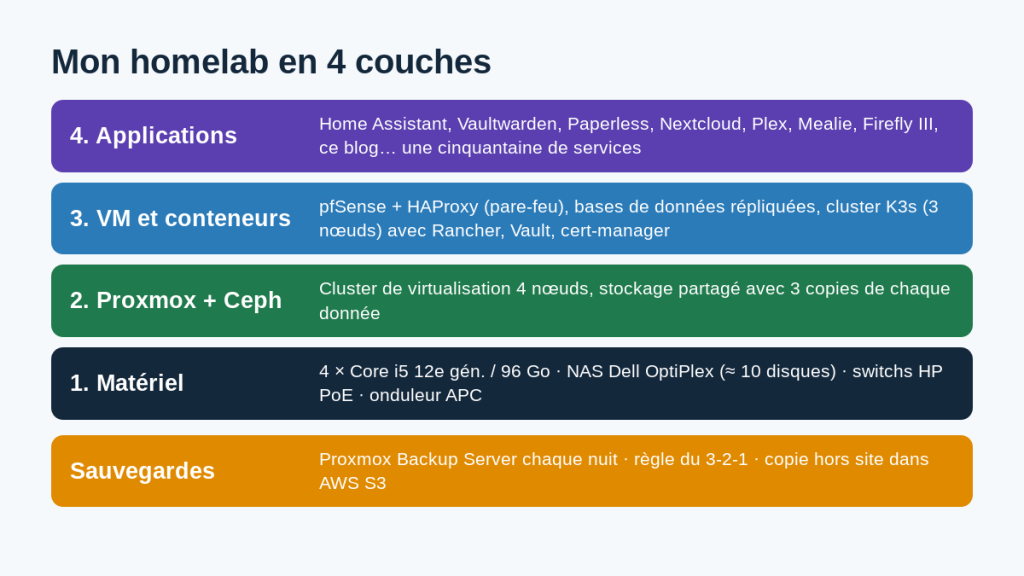
Chacune embarque un processeur Intel Core i5 de 12e génération (12 threads), 96 Go de mémoire, un SSD de 1 To et un NVMe pour les applications les plus exigeantes.
Le fait qu’elles soient identiques n’est pas un hasard : en effet, si l’une tombe, n’importe quelle autre peut prendre le relais.
À côté, il y a le NAS, c’est-à-dire le serveur de stockage. Et là, pas de matériel neuf : c’est un Dell OptiPlex de bureau qui a largement passé les dix ans, et qui accueille une dizaine de disques.
Il ne paie pas de mine, pourtant c’est lui qui garde les 534 Go de photos et de documents de la famille.
Pour relier tout ce petit monde, il y a des switchs HP, dont un en PoE, capable d’alimenter des appareils directement par le câble réseau, dont mes caméras extérieures et mes points d’accès WiFi.
Enfin, un onduleur APC protège le NAS des coupures de courant.
Proxmox et Ceph : les fondations
Sur les quatre machines, j’ai installé Proxmox VE.
C’est un logiciel de virtualisation, gratuit et open source : il permet de découper une machine physique en plusieurs machines virtuelles, chacune avec son propre système. Ainsi, un seul serveur peut faire tourner le pare-feu, la base de données et le blog sans qu’ils se marchent dessus.
Les 4 machines forment un cluster : elles se voient comme une seule grosse machine.
Par-dessus, Ceph rassemble leurs SSD dans un stockage partagé, où chaque donnée est copiée trois fois sur trois machines différentes.
Par conséquent, si un disque lâche, rien n’est perdu, et une machine virtuelle peut redémarrer ailleurs toute seule.
Il y a quand même une subtilité que j’ai apprise à mes dépens. Certaines briques, comme les bases de données, détestent attendre quand elles écrivent sur le disque.
Or Ceph, parce qu’il recopie tout sur le réseau, ajoute un petit délai. C’est pourquoi ces services-là restent sur le NVMe local de chaque machine, et se protègent eux-mêmes en se répliquant entre eux.
Le réseau du homelab : pfSense en chef d’orchestre
Tout ce qui entre ou sort de la maison passe par pfSense, un pare-feu (firewall) open source. Il tourne lui-même dans une machine virtuelle, et c’est lui qui décide qui a le droit de parler à qui.
Il fait aussi l’aiguilleur : quand vous ouvrez ce blog, par exemple, c’est HAProxy (intégré à pfSense) qui reçoit la demande, vérifie le certificat HTTPS, puis la transmet à la bonne machine.
À la maison, AdGuard Home filtre les publicités et les traqueurs pour tous les appareils, y compris la télé et les objets connectés.
Enfin, un tunnel WireGuard permet de rentrer sur mon réseau de façon chiffrée, sans rien exposer d’autre sur internet.
Kubernetes : là où vivent les applications
La plupart des applications ne tournent pas directement dans des machines virtuelles, mais dans des conteneurs, orchestrés par K3s, une version allégée de Kubernetes.
J’en avais d’ailleurs parlé dans mon article Docker, K3s ou K8s. Le principe : je décris ce que je veux (« cette application, avec tant de mémoire, accessible à telle adresse »), et K3s se débrouille pour que ce soit vrai, en permanence.
Le cluster K3s compte trois nœuds, ce qui lui permet de survivre à la perte de l’un d’eux.
Autour, quelques outils indispensables : Rancher pour avoir une vue d’ensemble, Vault pour ranger les mots de passe des applications dans un coffre-fort, et cert-manager pour renouveler les certificats tout seul.
Ce qui tourne au quotidien
Au total, une cinquantaine de services. Je ne vais pas tous les citer, mais voici ceux que la famille utilise vraiment :
- Home Assistant pour la domotique, et Frigate pour les caméras ;
- Vaultwarden, le gestionnaire de mots de passe de toute la famille ;
- Paperless, qui numérise et classe les papiers administratifs (fini les classeurs !) ;
- Nextcloud pour les fichiers, et Plex pour les films et les séries ;
- Mealie pour les recettes de cuisine, Firefly III pour suivre les comptes, FreshRSS pour lire l’actualité ;
- et bien sûr ce blog, qui tourne lui aussi sur mon homelab.
Pour surveiller l’ensemble, Grafana et Prometheus dessinent des courbes de tout ce qui bouge, tandis qu’Uptime Kuma vérifie en permanence que les services répondent.
Enfin, GitLab garde toute la documentation et les fichiers de configuration, avec l’historique de chaque modification.
Sauvegarder son homelab
Un homelab sans sauvegarde, c’est un château de cartes.
Les machines virtuelles sont donc sauvegardées chaque semaine par Proxmox Backup Server, sur le NAS.
Ensuite, les données de la famille suivent la règle du 3-2-1 : l’original, une copie sur un autre disque, et une copie hors de la maison, dans le cloud. J’ai raconté comment j’ai divisé la facture de cette dernière par plus de quatre dans mon article sur la sauvegarde S3.
Ce que mon homelab m’a appris
Ce sont surtout les pannes qui m’ont appris des choses. Quelques souvenirs récents :
- Juin 2026, coupure de courant. Une des machines n’est pas repartie toute seule (« Have you tried turning it off and on again? » Eh bien justement, c’est le on again qui a coincé), et avec elle AdGuard, qui traduit aussi les noms des sites pour toute la maison. Résultat : plus d’internet tant que je n’avais pas relancé les choses dans le bon ordre. Depuis, la procédure de redémarrage est écrite noir sur blanc.
- Octobre 2026, le disque des sauvegardes lâche. Le lien avec le disque est tombé des centaines de fois en quelques heures, puis plus rien. Les sauvegardes ont donc basculé sur un autre disque en urgence, puis sur un NVMe dédié.
Morale : une sauvegarde, ça se surveille aussi. - Le même mois, les alertes muettes. Le mot de passe utilisé pour envoyer les mails d’alerte avait été refusé. Plus aucune alerte ne partait depuis des jours, et plus de 16 000 messages étaient bloqués dans la file d’attente, sans que personne ne s’en aperçoive.
Un système d’alerte qui ne prévient pas qu’il est en panne, c’est probablement le pire des pièges.
La leçon de tout ça ? Documenter.
Chaque machine, chaque réglage, chaque incident est noté dans GitLab.
Car le jour où ça casse, on n’a ni le temps ni la tête à se souvenir de ce qu’on a bricolé six mois plus tôt.
Faut-il se lancer dans un homelab ?
Oui, mais pas comme ça !
Mon installation est le résultat de trente ans d’empilement, et personne n’a besoin de quatre serveurs pour commencer.
Un Raspberry Pi ou un vieux PC suffit largement pour héberger un AdGuard, un gestionnaire de mots de passe et quelques conteneurs. Ensuite, on ajoute une brique quand on en a besoin, pas avant.
Et si vous voulez d’abord apprendre les bases, j’ai justement proposé un parcours gratuit pour se former à la cybersécurité : réseau, Linux, failles web…
Autant de compétences qui servent tous les jours dans un homelab.
Et vous, vous avez un homelab à la maison ? Ou vous hésitez encore à franchir le pas ?