 HAMIDA.info Papa, geek, mais pas que…
On apprend à nos enfants à fermer la porte à clé, à ne pas suivre un inconnu et à regarder avant de traverser.
Et pourtant, personne ne trouve ça excessif. Par contre, quand il s’agit de reconnaître un faux mail de la banque ou de choisir un mot de passe, on se dit que c’est une affaire de spécialistes.
Eh bien non !!! L’hygiène numérique, c’est le problème de chacun. Le vôtre, le mien, celui de vos parents et celui de vos enfants.
C’est pourquoi tout le monde gagnerait à se former à la cybersécurité, au moins un peu.
Des ressources gratuites et bien faites pour apprendre, il n’y en a jamais eu autant.
Le problème, c’est qu’il y en a tellement qu’on ne sait pas par où commencer.
Alors voici un parcours pour se former à la cybersécurité, étape par étape, du simple curieux jusqu’à celui qui veut en faire son métier.
Vous pouvez vous arrêter où vous voulez : chaque marche vous rend déjà un peu plus difficile à piéger.
Étape 0 : le minimum vital, pour tout le monde
Avant de parler formation, il y a quatre réflexes qui protègent de la grande majorité des mauvaises surprises.
Et pas besoin de savoir ce qu’est une adresse IP pour les appliquer, car ils sont à la portée de tous :
- Un gestionnaire de mots de passe (Bitwarden, KeePassXC, celui de votre navigateur à défaut). Ainsi, vous avez un mot de passe différent par site, et vous n’en retenez qu’un seul.
- La double authentification partout où c’est proposé, en priorité sur la messagerie et la banque. En effet, votre boîte mail, c’est la clé qui ouvre toutes les autres portes.
- Les mises à jour, tout de suite, sur le téléphone comme sur l’ordinateur. Oui, même si ça tombe au mauvais moment.
- Une sauvegarde de ce qui compte vraiment, idéalement hors de la maison. J’en parlais samedi dans mon article sur la sauvegarde dans le cloud.
Et une règle d’or : un message qui vous presse (« votre colis est bloqué », « votre compte sera suspendu dans 24 h ») mérite toujours qu’on prenne cinq minutes avant de cliquer. Car l’urgence, c’est l’arme préférée des escrocs.
Si vous avez des enfants, j’avais aussi parlé de la difficulté à leur transmettre l’informatique, et du Cybermois et de ses activités ludiques pour les sensibiliser. Les deux restent d’actualité.
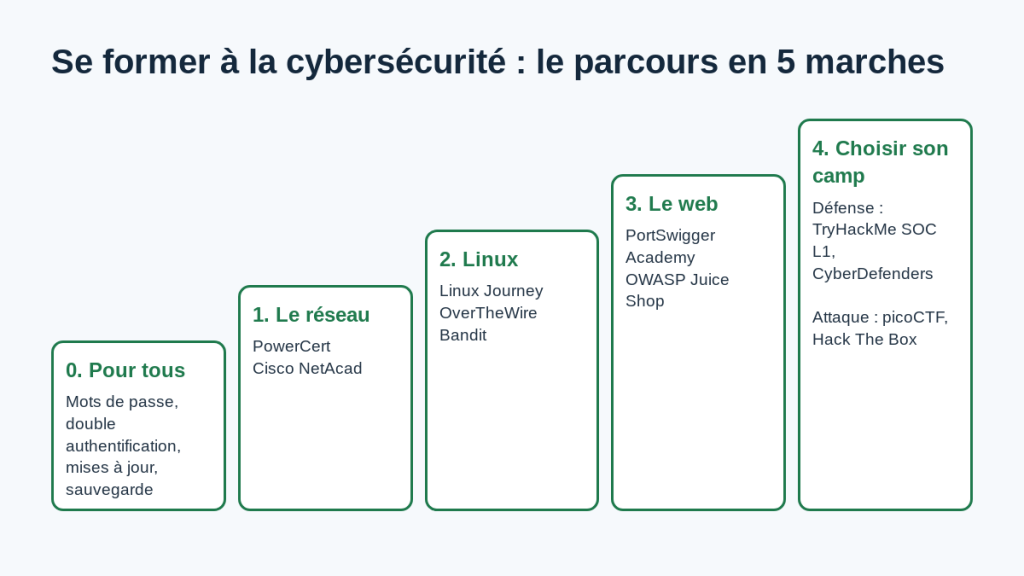
Étape 1 : comprendre comment circulent vos données
Pour se former à la cybersécurité, il faut commencer par la base, car on ne protège bien que ce qu’on comprend. Or tout passe par le réseau : votre box, le Wi-Fi, les adresses, les ports…
Ça paraît barbare, mais avec les bonnes explications, ça devient presque logique.
- PowerCert Animated Vidéos sur YouTube : des vidéos animées de 10 à 15 minutes sur le DNS, le DHCP, les routeurs, les pare-feux. En anglais, mais très visuel (et les sous-titres font le reste).
- Cisco Networking Academy : des cours gratuits et structurés, avec quiz et attestation. Les modules « Introduction to Cybersecurity » et « Networking Basics » sont parfaits pour démarrer, et une bonne partie existe en français.
Étape 2 : apprivoiser Linux
La quasi-totalité des serveurs d’internet tourne sous Linux, et la plupart des outils de sécurité aussi. C’est pourquoi, sans forcément changer le système de votre ordinateur, il faut savoir se débrouiller avec un terminal.
- Linux Journey : des leçons courtes, dans l’ordre, des commandes de base jusqu’aux permissions et aux processus.
- OverTheWire Bandit : un jeu où chaque niveau cache le mot de passe du suivant.
Pour le trouver, il faut donc utiliser les commandes Linux.
C’est probablement la façon la plus addictive d’apprendre le terminal. On se connecte simplement en SSH :
ssh bandit0@bandit.labs.overthewire.org -p 2220Le mot de passe du niveau 0 est donné sur le site.
Ensuite, pour les suivants, à vous de jouer (et non, je ne vous donnerai pas les solutions !).
Étape 3 : le web et ses failles
Les sites web sont la porte d’entrée la plus attaquée.
Autrement dit, comprendre comment on les attaque, c’est aussi comprendre pourquoi vos données fuient parfois chez des services que vous utilisez tous les jours.
- PortSwigger Web Security Academy : gratuit, très complet, par les créateurs de Burp Suite. Chaque faille est expliquée, puis vous la pratiquez dans un vrai labo.
- OWASP Juice Shop : une boutique en ligne volontairement truffée de failles. Vous l’installez d’abord chez vous, puis vous avez le droit de tout casser. Avec Docker, une seule ligne suffit :
docker run --rm -p 3000:3000 bkimminich/juice-shopPuis direction http://localhost:3000 dans votre navigateur. Un tableau des scores caché (le trouver est déjà le premier défi) suit votre progression.
Étape 4 : choisir son camp pour se former à la cybersécurité
Arrivé ici, vous avez donc les bases. Il est temps de voir ce qui vous attire le plus : défendre ou attaquer.
Et les deux sont nécessaires.
Un peu comme au foot, il faut des attaquants et des défenseurs, et les meilleurs connaissent le poste de l’autre.
Côté défense (blue team), on surveille, on détecte et on réagit :
- TryHackMe, parcours « SOC Level 1 » : le métier d’analyste en centre de sécurité, avec analyse de journaux, d’alertes et de mails piégés. Une partie est gratuite, le reste demande l’abonnement.
- CyberDefenders : des enquêtes sur de vraies traces d’attaque (captures réseau, journaux, images disque). Idéal pour s’entraîner une fois les bases acquises.
Côté attaque (red team), on cherche les failles avant les méchants (la capuche à la Mr. Robot n’est pas obligatoire) :
- picoCTF : des défis gratuits créés par l’université Carnegie Mellon, pensés au départ pour les lycéens. Donc parfait pour débuter, quel que soit votre âge.
- Hack The Box : des machines à compromettre, de facile à très difficile. Plus exigeant, c’est pourtant souvent là qu’on mesure ses vrais progrès.
Se former à la cybersécurité : les certifications qui valent le coup
Si vous visez un emploi, une certification aide à passer le filtre des recruteurs.
Mais elles ne se valent pas toutes, et elles coûtent cher. Voici celles qui reviennent le plus souvent, avec les prix constatés au moment où j’écris.
Elles sont presque toutes vendues en dollars, je les ai converties au cours d’octobre 2026 (1 $ ≈ 0,87 €). Les prix bougent régulièrement, vérifiez avant d’acheter :
| Certification | Pour qui | Prix indicatif |
|---|---|---|
| TryHackMe SAL1 | Premier poste d’analyste SOC | environ 300 € |
| eJPT (INE) | Premiers pas en test d’intrusion | environ 220 € |
| CompTIA Security+ | La référence généraliste, très demandée | environ 370 € |
| OSCP (OffSec) | Le graal du pentest, examen de 24 h | environ 1 500 € avec le cours |
Mon conseil pour se former à la cybersécurité sans se ruiner : ne payez rien tant que vous n’avez pas fait les étapes gratuites.
En effet, elles vous diront si le sujet vous plaît vraiment, et vous arriverez à l’examen avec de vraies bases plutôt qu’avec des fiches apprises par cœur. Une certification sans pratique, c’est un permis de conduire sans jamais avoir tenu un volant.
Se former à la cybersécurité, chacun à son rythme
Tout le monde n’a pas vocation à devenir expert en cybersécurité. Mais tout le monde a un téléphone, une boîte mail et des photos auxquelles il tient.
Alors faire l’étape 0, c’est déjà fermer sa porte à clé. Aller un peu plus loin, c’est comprendre pourquoi la serrure fonctionne.
Et qui sait, certains d’entre vous y prendront goût !
Et vous, vous en êtes à quelle étape ?