 HAMIDA.info Papa, geek, mais pas que…
Les failles de sécurité, on en entend parler dès qu’un logiciel laisse une porte ouverte aux pirates.
Mais si une IA se met à les trouver beaucoup plus vite, qui va réparer derrière ?
C’est la question que je me suis posée en lisant ce message de SaxX à propos de Java.
Et elle mérite mieux qu’une nouvelle annonce de fin du monde (on a déjà un agenda bien rempli).
Imaginez un robot qui inspecte les canalisations d’une ville. Il peut repérer des fuites à une vitesse incroyable.
Sauf qu’en face, l’équipe de plombiers n’a pas grandi.
Elle doit vérifier les alertes, trouver les maisons concernées, puis réparer.
Pendant ce temps, le robot continue d’envoyer ses messages.
C’est une image, bien sûr. Pourtant, elle aide à comprendre ce qui se joue autour de nos logiciels.
Des failles trouvées en quelques heures
Le cas évoqué par SaxX porte le nom de Java4Shell. Java est une technologie utilisée pour faire fonctionner des logiciels, notamment dans les entreprises.
Le problème se trouve dans un morceau de son moteur, pas dans un site web en particulier.
Selon les chercheurs de Calif, il peut permettre à un attaquant de lire des informations en mémoire ou de prendre le contrôle d’une application, sous certaines conditions.
Ce qui frappe, c’est leur récit. Ils annoncent environ une heure pour découvrir le problème avec l’aide de l’IA, puis deux heures supplémentaires pour obtenir un premier exploit fonctionnel. Autrement dit, une démonstration permettant d’utiliser la faille.
Ce sont leurs durées déclarées. Je n’ai pas reproduit leurs essais.
En revanche, le problème est bien reconnu. Oracle a publié des correctifs et la CISA, l’agence américaine de cybersécurité, a demandé de mettre à jour rapidement les installations concernées le 17 novembre 2026.
Cela ne signifie pas que tous les ordinateurs utilisant Java sont vulnérables.
La version, le matériel et l’utilisation du logiciel comptent. Le nom spectaculaire ne remplace donc pas la vérification.
L’IA cherche, mais quelqu’un doit vérifier
Il ne faut pas imaginer un débutant qui appuie sur un bouton, attend son café et obtient les clés de tous les serveurs.
Dans le récit de Calif, un chercheur expérimenté oriente l’IA, écarte des pistes qui ne tiennent pas et construit des outils pour avancer.
Il y a donc une vraie collaboration, pas un tour de magie.
Et l’IA peut se tromper!!!
Elle peut présenter une idée comme un problème grave alors que les conditions nécessaires n’existent pas.
Le rapport est bien écrit. Il semble convaincant. Mais il faut encore vérifier s’il décrit quelque chose de réel. Une alarme qui sonne fort ne prouve pas qu’il y a un incendie.
C’est ce qu’on désigne parfois par « CVE slop » : des signalements de failles produits à la chaîne, mal vérifiés, voire inventés.
Derrière cet acronyme, une CVE est simplement un numéro de référence pour identifier une vulnérabilité connue.
Le numéro n’est ni un correctif ni une garantie que votre ordinateur est concerné.
Bref, retenez le problème, pas le jargon.
Même les vraies failles donnent du travail
On pourrait penser qu’il suffit de mieux filtrer les fausses alertes.
Pourtant, le créateur de curl, un outil utilisé pour transférer des données sur Internet, décrit une situation plus compliquée.
Dans son témoignage du 22 octobre 2026, Daniel Stenberg explique que les rapports hallucinés ont pratiquement disparu dans son projet depuis le printemps.
Les signalements sont désormais plus nombreux et de meilleure qualité.
Le bruit baisse. Le travail reste.
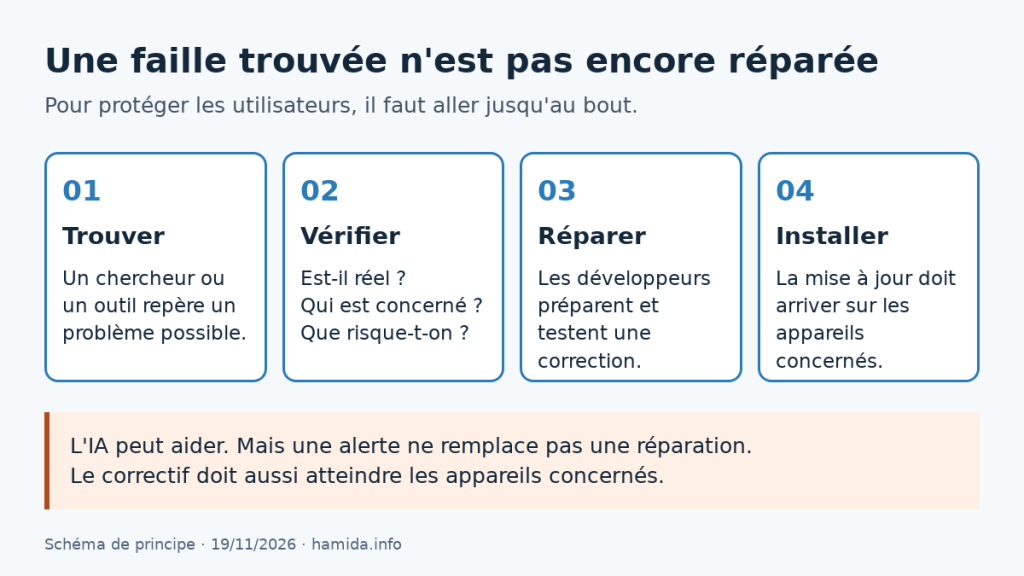
Car une vraie faille ne se corrige pas en la déclarant « vraie ».
Il faut comprendre le problème, modifier le logiciel, tester la solution et s’assurer qu’elle ne casse pas autre chose.
Puis livrer une mise à jour.
Une équipe ne peut pas simplement ignorer ce travail parce que la découverte vient d’une IA.
Ce témoignage décrit curl, pas tous les logiciels du monde.
Mais il pose une question intéressante. Si le robot trouve de vraies fuites plus vite que les plombiers ne les réparent, l’amélioration de ses résultats ne suffit pas à résoudre le problème.
Il faut aussi aider ceux qui réparent (leur envoyer un rapport plus long ne compte pas comme un renfort).
Un correctif disponible ne protège pas encore tout le monde
Après les développeurs, d’autres personnes prennent le relais.
Dans une entreprise, il faut retrouver les logiciels concernés, préparer la mise à jour et vérifier que tout fonctionne après son installation.
Certaines applications embarquent leur propre Java sans que cela apparaisse clairement dans l’inventaire.
La CISA insiste justement sur ce point.
À la maison, le principe est plus simple à retenir. La mise à jour doit être installée pour servir à quelque chose, puis le logiciel relancé quand c’est demandé.
Dans un homelab, comme ailleurs, télécharger le nouveau programme ne fait pas disparaître celui qui tourne encore avec l’ancien code.
Il n’y a pas de bouton magique « tout est sécurisé » (j’aurais bien aimé, pourtant).
C’est donc un relais. La découverte passe aux développeurs, puis à ceux qui utilisent ou administrent les logiciels. Accélérer le premier coureur ne garantit pas que toute l’équipe arrivera plus vite.
Face aux failles, moins de panique et plus de suivi
Pour nous, utilisateurs, la leçon n’est pas de surveiller chaque annonce technique ni de bricoler des réglages trouvés dans un message alarmiste. Mieux vaut garder quelques habitudes simples.
- Installez les mises à jour depuis les sources officielles et redémarrez lorsque c’est demandé.
- Pour vos outils professionnels, suivez les consignes de votre service informatique ou de l’éditeur, plutôt que de modifier des réglages au hasard.
- Gardez des sauvegardes vérifiées : une mise à jour et une sauvegarde ne rendent pas le même service.
- Avant de partager une alerte, regardez qui la publie, quel produit est concerné et si un correctif existe.
Et côté entreprises, j’aimerais qu’on parle autant du travail de maintenance que des découvertes spectaculaires.
Financer des outils pour chercher, c’est utile.
Donner du temps et des moyens aux équipes qui vérifient et corrigent l’est aussi.
Le compteur de failles trouvées ne dit pas combien de systèmes sont effectivement protégés.
Le progrès, c’est aussi de réparer
Je me demandais quel nom les livres d’histoire donneraient à cette période.
Finalement, le nom m’intéresse moins que le décalage.
L’IA peut aider à découvrir de vrais problèmes.
Mais elle ne dispense personne de vérifier son travail, ni d’aller jusqu’à la réparation.
Et vous, quand une application vous propose une mise à jour, vous l’installez ou vous cliquez encore sur « me le rappeler plus tard » ?
Sources vérifiées le 19/11/2026 : le post de SaxX ; les résultats annoncés par Calif ; l’avis OpenJDK, le bulletin Oracle et l’alerte CISA ; le témoignage de Daniel Stenberg.