 HAMIDA.info Papa, geek, mais pas que…
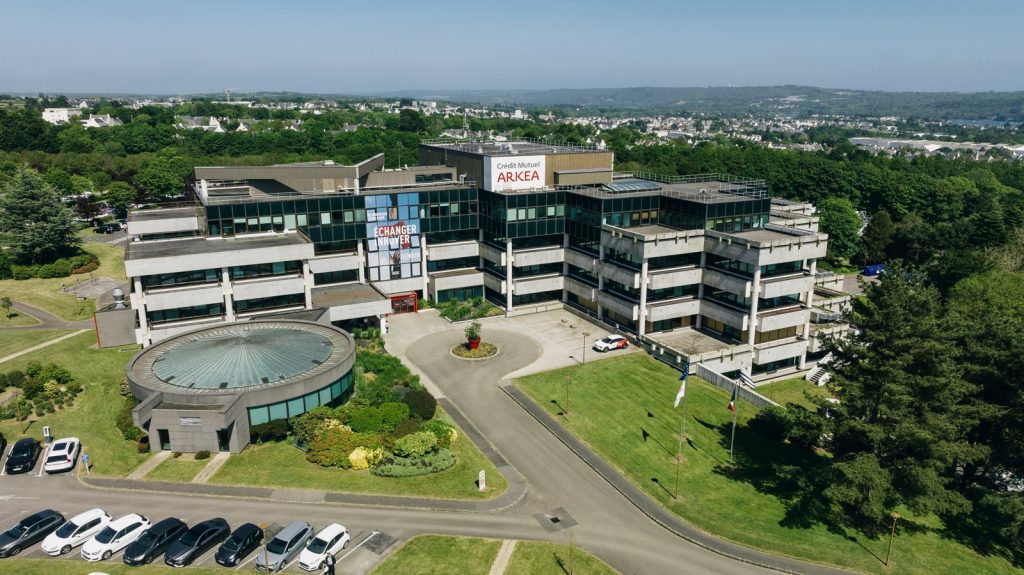
La cyberattaque du Crédit Mutuel Arkéa, c’est une banque qui s’est fait vider son propre compte.
Pas une fuite de données, pas un fichier client qui traîne sur un forum. De l’argent.
Le vrai, celui qui paie les salaires et les agences.
Et pas trois sous : environ 118 millions d’euros, partis en cryptomonnaies en quelques heures.
Mercredi 4 novembre 2026, le groupe a confirmé ce que la blockchain racontait déjà depuis deux jours.
Donc pas de cagoules, pas d’otages, pas de camionnette devant une agence.
Ici, tout passe par des virements, puis par des cryptos.
(Ocean’s Eleven, version chambre de compensation.)
J’écris sur la cybersécurité depuis un moment, et cette affaire-là mérite qu’on la raconte dans l’ordre, car presque tout ce que j’ai lu dessus mélange deux choses qui n’ont rien à voir.
La cyberattaque du Crédit Mutuel Arkéa, dans l’ordre
D’abord les faits, car ils sont têtus.
Les 1er et 2 novembre, 108,8 millions de dollars en USDC quittent des comptes Kraken, Crypto.com et OKX en 21 heures, vers 15 portefeuilles.
Le 2, ZachXBT, qui traque les fonds volés sur la blockchain, signale qu’une entité européenne a perdu plus de 106 millions de dollars.
Le lendemain, il ajoute 27 millions : le total dépasse 133 millions de dollars, soit environ 118 millions d’euros (au cours de novembre 2026, 1 $ vaut à peu près 0,88 €).
Puis, le 4, le Crédit Mutuel Arkéa confirme des « opérations frauduleuses ».
Ensuite la justice. Le groupe a déposé plainte, et le parquet de Paris a aussitôt ouvert une enquête, confiée à l’Office anticybercriminalité.
Le motif tient en une ligne de code pénal : « atteinte à un système de traitement automatisé de données en bande organisée ».
Autrement dit, quelqu’un est entré dans un système informatique, et ce n’était pas pour y déposer une fleur.
La banque, elle, assure que l’incident est « maîtrisé ». Elle a suspendu des virements par précaution mercredi matin, puis la quasi-totalité des opérations a repris dans la journée.
Une partie des fonds a d’ailleurs pu être bloquée, dit-elle, sans préciser combien.
Sur le montant exact, enfin, elle reste muette : elle valide « l’ordre de grandeur », mais ne confirme pas les 118 millions. Entre les deux, il y a un écart que personne ne se presse de combler.
Non, ce n’est pas une fuite de données
Dans la cyberattaque du Crédit Mutuel Arkéa, c’est le point que tout le monde écorche, alors posons-le clairement.
Un vol de données, c’est un fichier client qui s’échappe.
Ici, c’est l’argent de la banque qui est parti. Son compte propre, pas le vôtre.
La nuance est énorme !!!
Le groupe compte 5,64 millions de clients et sociétaires (fin 2025) : Crédit Mutuel de Bretagne, Crédit Mutuel du Sud-Ouest, Fortuneo et Suravenir.
Précision utile, car la confusion est facile : le Crédit Mutuel Arkéa n’est pas Crédit Mutuel Alliance Fédérale.
Donc si vous êtes au CIC ou dans une caisse d’une autre région, cette affaire ne vous concerne pas.
Et à ce jour, rien n’indique que les comptes, l’épargne ou les données personnelles des clients aient été touchés.
La banque parle d’un simple décalage dans l’exécution de certains virements. Ce n’est pas rien quand vous attendez un paiement, mais ce n’est toujours pas une fuite.
Comment on vide une banque sans entrer dans une agence
Le mode opératoire décrit par la banque est glaçant de simplicité.
Les attaquants ont utilisé le compte propre du Crédit Mutuel Arkéa pour émettre des virements vers d’autres établissements. Puis ils ont converti l’argent en cryptomonnaies via des plateformes spécialisées.
La porte d’entrée, en revanche, est ailleurs. Le groupe affirme que les attaquants sont passés par « la plateforme d’un de nos prestataires », et qu’ils ont ainsi atteint directement la banque.
Au passage, il dément deux choses. D’abord, aucune entrée par Fortuneo, contrairement à ce qui a circulé. Ensuite, aucune erreur humaine : « une attaque sophistiquée venant de l’extérieur », dit le communiqué.
Le nom du prestataire, lui, n’a pas été communiqué. Et ce n’est pas un détail.
Le journaliste Grégory Raymond a publié une autre lecture du parcours des fonds.
Selon lui, des virements auraient été émis vers des comptes crypto ouverts avec de fausses identités, assez crédibles pour passer les contrôles d’identité, via un réseau de comptes relais.
Cette piste n’a pas été confirmée par la banque, donc je la cite pour ce qu’elle est : une analyse de journaliste spécialisé, pas une version officielle.
Côté blockchain, le braquage s’est lu en direct
C’est la partie fascinante de cette cyberattaque du Crédit Mutuel Arkéa, car elle est publique.
Tout se lit sur la blockchain, et plusieurs sociétés d’analyse ont suivi les fonds à la trace, presque comme on regarde un match en se demandant si le défenseur va rattraper l’attaquant.
(Spoiler : il ne le rattrape pas.)
D’abord la sortie. Kraken représente à lui seul 95 % des 108,8 millions de dollars retirés.
Ensuite la conversion, éclair : 62,98 millions de dollars de jetons ont été échangés contre 27 553 ETH sur UniswapX, en quatre heures environ. Sans que Circle, l’émetteur de l’USDC, ne bloque quoi que ce soit, alors qu’il en a le pouvoir.
Puis la dispersion : des ponts entre blockchains, des services d’échange instantané, et du Monero, cette cryptomonnaie qui ne laisse aucun ticket de caisse.
Le 3 novembre, 61 millions de dollars restaient encore sur Ethereum. Tether, de son côté, n’a gelé que 1,14 million de dollars. C’est tout.
Un détail en dit long, relevé par Bitquery : 11 des 15 portefeuilles destinataires avaient déjà reçu des paiements de ces mêmes plateformes, le plus ancien dès le mois de mai.
Le voleur avait donc probablement aussi les clés de ces portefeuilles.
Ça ressemble moins à un coup de tête qu’à une opération préparée de longue date. Du fsociety dans Mr. Robot, mais avec un vrai relevé bancaire à la clé.
Et pour les 5,64 millions de clients ?
Financièrement, rien.
La banque l’affirme, et je n’ai aucune raison d’en douter : l’incident n’a aucune conséquence sur les avoirs.
Le risque, lui, est au bout du fil.
Car ce genre d’actualité est un cadeau pour les faux conseillers bancaires.
Un appel « du service fraude », qui connaît le nom de votre banque, parfois les derniers chiffres de votre compte, et qui vous demande de valider une opération pour « sécuriser vos fonds ».
Le Crédit Mutuel Arkéa a lui-même prévenu que des tentatives d’hameçonnage étaient possibles. Voici donc les réflexes, dans l’ordre :
- Ne communiquez jamais un identifiant, un mot de passe, un numéro de carte ni un code reçu par SMS. Un vrai conseiller ne le demande jamais, jamais.
- Raccrochez, puis rappelez vous-même votre agence, ou passez par l’application. Car c’est vous qui appelez, pas l’inverse.
- En cas de débit inconnu, faites opposition sans attendre. Votre banque doit vous rembourser au plus tard à la fin du premier jour ouvrable suivant votre signalement, sauf soupçon de fraude de votre part.
- Le site cybermalveillance.gouv.fr détaille tout ça gratuitement. Et si vous voulez aller plus loin, j’avais écrit un parcours gratuit pour se former à la cybersécurité, étape par étape.
Cyberattaque Crédit Mutuel Arkéa : ce que ça dit vraiment
Trois choses, et elles dépassent largement le cas d’Arkéa.
D’abord, le maillon faible n’est plus la banque, mais ses accès. On peut avoir des coffres solides, une salle serveur blindée et des auditeurs en costume : si un prestataire a une plateforme qui peut émettre des virements, c’est cette plateforme qu’on attaque. Le périmètre de confiance est toujours plus grand que le périmètre qu’on surveille.
Ensuite, la crypto n’est plus une excentricité : c’est la sortie la plus rapide.
Convertir 63 millions de dollars en quatre heures, aucun système bancaire classique ne sait faire ça. Pendant ce temps, il faut des jours pour défaire un virement international. Les voleurs l’ont compris avant les régulateurs.
Enfin, personne n’a revendiqué. On est donc très probablement sur du crime financier pur, pas sur de l’activisme. Ça change la nature du dossier, et ça explique le silence sur le mode opératoire.
Un dernier point qui m’a fait tiquer.
Le groupe a dégagé 230 millions d’euros de résultat net sur le seul premier semestre 2026, en hausse de 17,1 %.
Perdre environ 100 millions, ce n’est donc pas un accident industriel : la banque survivra sans problème.
La vraie question, pourtant, reste entière : combien d’autres établissements ont la même porte ouverte, et ne le savent pas encore ?
À retenir
- Le Crédit Mutuel Arkéa confirme une cyberattaque ayant permis des « opérations frauduleuses » sur son propre compte.
- Entre 100 et 118 millions d’euros détournés selon les estimations, convertis en cryptomonnaies en quelques heures.
- Aucune conséquence annoncée sur les avoirs des clients, et aucun vol de données signalé.
- La porte d’entrée serait la plateforme d’un prestataire, pas Fortuneo.
- Enquête du parquet de Paris ouverte, confiée à l’Office anticybercriminalité.
- Le vrai risque pour vous, c’est l’appel du faux conseiller.
Bref, lire ces affaires sans rien y comprendre, ça finit par lasser.
Alors la suite logique, c’est de reprendre la main : se former à la cybersécurité, le parcours gratuit pas à pas.
Parce que la prochaine banque vidée en silence, autant que ce ne soit pas la vôtre qui vous appelle pour vous le « sécuriser ».